Resumen ejecutivo entregable E2.2: Gestión de identidades en entornos virtualizados

Este documento es el resultado de los trabajos realizados en EIDER en el marco de la actividad que tiene por objetivo avanzar en el desarrollo de un modelo de identidad digital válido para los diferentes componentes del sistema eléctrico basado en estándares como OpenID y explorando el concepto de identidad soberana.

La progresiva digitalización de los sistemas eléctricos, junto con la incorporación de dispositivos inteligentes, sistemas de automatización, centros de control, infraestructuras de comunicaciones y recursos energéticos distribuidos, ha ampliado significativamente la superficie de exposición frente a amenazas cibernéticas.

En este contexto, la gestión de identidades constituye uno de los pilares fundamentales de la ciberseguridad de los componentes de la red eléctrica. La capacidad de identificar de forma única y fiable tanto a usuarios como a dispositivos, aplicaciones y sistemas permite aplicar políticas de control de acceso sólidas y garantizar que únicamente las entidades autorizadas puedan interactuar con los activos de la red. Este aspecto adquiere especial relevancia en entornos donde conviven equipos de distintos fabricantes, recursos distribuidos, subestaciones digitalizadas e infraestructuras gestionadas remotamente. Una gestión adecuada de identidades contribuye a reducir el riesgo de accesos no autorizados, movimientos laterales dentro de la red y suplantación de dispositivos o servicios críticos.

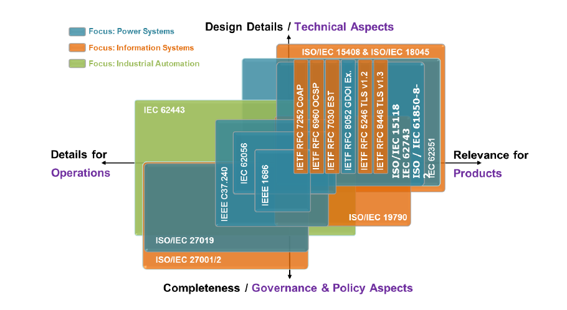
La implementación de mecanismos de gestión de identidades en la red eléctrica debe apoyarse en estándares internacionales y requisitos regulatorios reconocidos relacionados con la autenticación, autorización, gestión de credenciales, trazabilidad y protección del ciclo de vida de los activos digitales. Bajo esta perspectiva el documento realiza un análisis del estándar IEC 62443 para la seguridad de sistemas de automatización y control industrial y de IEC 62351 para la protección de las comunicaciones en sistemas de potencia de las Smart Grids.

Desde el punto de vista técnico, la autenticación debe sustentarse en protocolos y estándares ampliamente aceptados. Entre ellos, el entregables se focaliza en OAuth 2.0, OpenID Connect y SAML 2.0. Se realiza un análisis comparativo entre ellos, concluyendo que OpenID Connect es el más idóneo atendiendo a criterios de adecuación técnica, seguridad y facilidad de integración en arquitecturas actuales.

Esta decisión se materializa en el desarrollo de un prototipo y un entorno de pruebas de autenticación utilizando Keycloak como plataforma de gestión de identidades y accesos configurado para actuar como proveedor de identidad conforme al estándar OpenID Connect. Para validar el funcionamiento del sistema de autenticación y las integraciones con aplicaciones cliente, se ha desplegado también la herramienta Harbor, un registro de contenedores de código abierto orientado a entornos empresariales que permite almacenar, gestionar y distribuir imágenes de contenedores de forma segura.

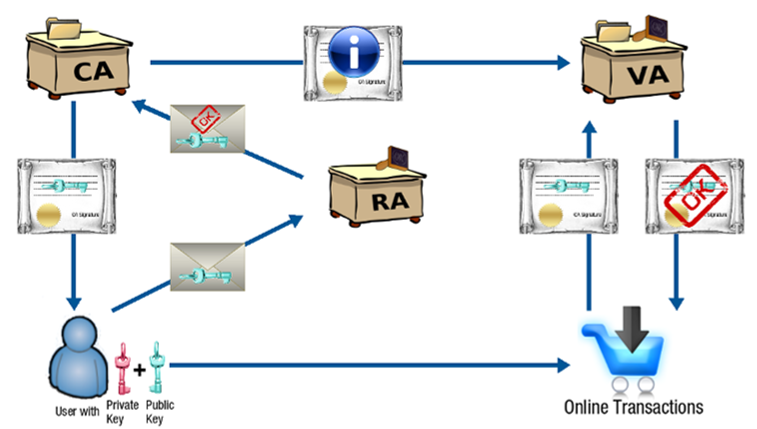
Para los equipos de campo y dispositivos OT resulta especialmente relevante el uso de infraestructuras de clave pública (PKI) y certificados digitales, que facilitan la autenticación mutua, la protección de las comunicaciones, la firma de software y firmware, y la gestión centralizada de la confianza entre los diferentes componentes de la infraestructura eléctrica. PKI ha sido también objeto de análisis en el documento, considerando las jerarquías dentro de una PKI.

Adicionalmente, las tendencias más recientes apuntan hacia modelos de identidad descentralizada o identidad autosoberana (Self-Sovereign Identity, SSI), donde las entidades mantienen un mayor control sobre sus credenciales digitales mediante identificadores descentralizados (DID) y credenciales verificables. Aunque su adopción en redes eléctricas se encuentra todavía en fases iniciales, estos enfoques ofrecen un elevado potencial para escenarios de interoperabilidad entre múltiples organizaciones, cadenas de suministro y ecosistemas energéticos distribuidos. La combinación de identidades basadas en certificados digitales con mecanismos de identidad autosoberana puede proporcionar una base sólida para construir arquitecturas de confianza escalables, interoperables y alineadas con los requisitos de seguridad de las futuras redes eléctricas inteligentes.

El documento realiza una revisión de la identidad autosoberana desde el punto de vista conceptual y una comparativa de soluciones, seleccionándose entre ellas WaltID como identidad soberana digital por ser la que mejor responde a criterios de interoperabilidad, facilidad de integración y alineación con estándares internacionales. Se trata de una solución Open Source especializada en el desarrollo de infraestructuras SSI y credenciales verificables basada en estándares definidos por el W3C. Se establece también para WaltID las bases para su implementación práctica.
Resumen ejecutivo entregable E2.3: Seguridad en los nodos Edge en entornos virtualizados

Este documento es el resultado de los trabajos realizados en EIDER en el marco de la actividad que tiene por objetivo desarrollar los mecanismos que permitan aumentar la seguridad de la plataforma hardware y de las aplicaciones que corren sobre ella, de forma que una vulnerabilidad en una aplicación no comprometa la seguridad del resto ni de los recursos hardware disponibles.

El documento analiza de forma exhaustiva la ciberseguridad en entornos virtualizados y contenerizados en el Edge, dentro del marco del proyecto EIDER (tarea T2.3), cuyo objetivo es reforzar la seguridad de la plataforma hardware y de las aplicaciones sin comprometer el rendimiento del sistema.

El trabajo parte de la premisa de que tecnologías como Docker y los mecanismos del sistema operativo Linux (namespaces, cgroups, capabilities, seccomp, SELinux/AppArmor) proporcionan aislamiento, pero no eliminan completamente los riesgos, especialmente en entornos críticos como redes eléctricas o Smart Grids. Por ello, se propone un enfoque de seguridad en profundidad y equilibrio entre aislamiento, rendimiento y criticidad de los procesos.

El documento identifica los principales riesgos de ciberseguridad en entornos virtualizados, estructurados en cuatro niveles:

  • Imágenes: vulnerabilidades, malware, configuraciones inseguras y credenciales expuestas.
  • Registros de imágenes: acceso no autorizado, distribución de imágenes manipuladas o vulnerables.
  • Orquestadores: falta de control de privilegios, mezcla de cargas sensibles y debilidades en la red interna.
  • Contenedores y sistema operativo host: escalada de privilegios, configuración insegura y vulnerabilidades del kernel compartido.

A partir de estos riesgos, se revisan los principales marcos normativos y buenas prácticas aplicables:

  • NIST (800-190 y 800-82)
  • OWASP (Docker Security Cheat Sheet y OWASP Docker Top 10)
  • IEC 62443 e IEC 62351
  • CIS Benchmarks (Docker y Linux)

Estos estándares coinciden en la necesidad de aplicar controles en todo el ciclo de vida del contenedor: desde la construcción de imágenes hasta su ejecución y monitorización.

El documento también propone un enfoque de seguridad integral en el ciclo de vida, basado en:

  • Generación de SBOM (Software Bill of Materials)
  • Escaneo de vulnerabilidades en CI/CD
  • Monitorización en tiempo de ejecución
  • Priorización de vulnerabilidades según impacto real
  • Automatización de parches y reconstrucción de imágenes
  • Uso de repositorios seguros con escaneo integrado

En cuanto a la seguridad de las imágenes, se definen buenas prácticas como el uso de imágenes base confiables, reducción de superficie de ataque, gestión segura de credenciales, firma digital, trazabilidad y control del ciclo de vida.

El documento introduce además tecnologías avanzadas como:

  • TEEs (Trusted Execution Environments) para ejecución aislada de funciones críticas.
  • TPM y raíz de confianza hardware para garantizar integridad del sistema.
  • Memoria OTP para almacenamiento inmutable de claves e identificadores.

Finalmente, se describe una arquitectura de despliegue en Edge basada en Kubernetes y herramientas DevSecOps, apoyada en tecnologías como Harbor, Ansible, Terraform, Keycloak y sistemas de actualización continua, con el objetivo de garantizar escalabilidad, seguridad y resiliencia.

Resumen ejecutivo entregable E5.1: Diseño del entorno de experimentación para los Casos de Uso 

Este documento es el resultado de los trabajos realizados en EIDER en el marco de la actividad que tiene por objetivo proporcionar información sobre el tipo de pruebas que se realizarán para la validación de los casos de uso del proyecto, así como del entorno de experimentación que se utilizará cada caso de uso. Constituye el punto de partida para el desarrollo y pruebas de concepto de los casos de uso EIDER, que deberán permitir avanzar de cara a la obtención de los prototipos esperados a final de las anualidades 2025 y 2026 respectivamente.

El documento recoge la descripción de las infraestructuras de experimentación sobre los que se van a desarrollar, probar como pruebas de concepto y validar los distintos casos de uso que se han considerado en el proyecto EIDER.

Estas pruebas van a servir para evaluar, además de la algoritmia específica desarrollada en cada caso de uso, la tecnología transversal que se ha considerado en otros paquetes de trabajo del proyecto EIDER, en particular la relacionada con la gestión del dato (modelos de datos, gestión de identidades, seguridad en el Edge) y con el despliegue de soluciones virtualizadas (plataformas hardware y de microservicios en el Edge, arquitecturas de virtualización Cloud-Edge, seguridad den el despliegue de aplicaciones contenerizadas).

Con el propósito de homogeneizar hasta donde es posible el diseño de estas infraestructuras y las pruebas asociadas, se ha definido una metodología que recoge, para cada caso de uso, la arquitectura de la misma y sus componentes fundamentales, tanto en el caso de entornos físicos como virtuales y la definición de los escenarios de pruebas con sus pruebas y data set.

Los casos de uso para los que se ha realizado este ejercicio detallado, del que destacan los aspectos siguientes:

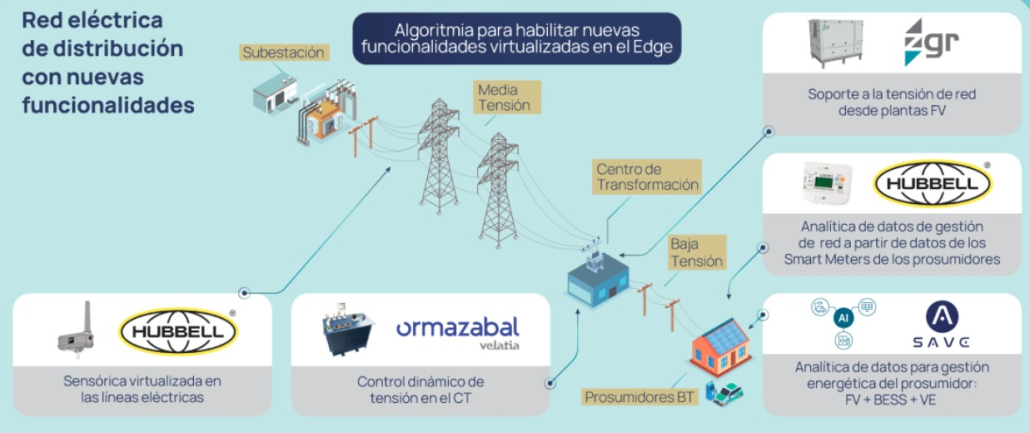
  • Sensórica virtualizada en líneas eléctricas

Infraestructura para el desarrollo y testeo de aplicaciones virtualizadas consistente en un conjunto de software que corre en una infraestructura compuesta tanto por servidores físicos (para su conexión con equipos reales) como de servidores virtuales corriendo en Azure. Está también asociada a laboratorios físicos.

  • Control dinámico de tensión en el CT

Se trata de un Living Lab construido entre Ormazabal y la distribuidora CMH situado en la localidad de Puerto Lápice, em Ciudad Real. Consiste en Consiste en la digitalización mediante fibra óptica de toda la infraestructura, desde el puesto central hasta los centros de transformación. Mediante conexión privada se puede conectar remotamente a los distintos dispositivos de los centros para la realización de pruebas. Las pruebas se realizarán en el centro de transformación de Los Olivos.

  • Soporte a la tensión de red desde plantas FV

Hace uso del Laboratorio de Ciberseguridad para Smart Grids de Tecnalia, que emula un escenario compuesto por una subestación eléctrica y un centro de control. Además, el laboratorio dispone de una capa de servicios que permiten desplegar en la red eléctrica los requisitos de ciberseguridad establecidos por las principales normativas y estándares. Entre estos servicios se encuentran un gestor de identidades, un registro para desplegar aplicaciones en los nodos Edge, una PKI, …

  • Analítica de datos de gestión de red a partir de los datos de los smart meters de los prosumidores

Utiliza un entorno de pruebas virtual que, recogiendo datos de entrada reales de campo, es capaz de ejecutar distintos algoritmos que monitorizan y en su caso corrigen la conectividad de los Smart meters en su asignación a transformador, feeder y fase. Consiste en un entorno Cloud – Edge, en el que el edge está virtualizado. Dicho edge lo constituyen un conjunto de Smart meters en baja tensión que recogen la información de campo, información que a través de una plataforma Smart metering de la compañía eléctrica de distribución, es trasladada al cloud, donde se corren los algoritmos IA de conectividad y topología.

  • Analítica de datos para gestión energética del prosumidor

Se emplea la infraestructura disponible en el laboratorio de TECNALIA para parametrizar y validar los modelos desarrollados, en este caso, de instalaciones fotovoltaicas y cicladores de batería de ion-litio, los cuales se usarán para generar datos de entrenamiento semejantes a aquellos que se recogen en las instalaciones reales. Implica por lo tanto 1) un entorno software correspondiente a una máquina virtual empleada para desarrollar modelos de entrenamiento de generación fotovoltaica; y 2) infraestructura de laboratorio para la caracterización y modelado de baterías de iones de litio.

Resumen ejecutivo entregable E5.2: Resultados de las pruebas de concepto. Prototipo 1

Este documento es el resultado de los trabajos realizados en EIDER en el marco de la actividad que tiene por objetivo llevar a cabo la ejecución de las pruebas de concepto de los Casos de Uso definidos en el proyecto, las cuales se realizan a lo largo de todo el proyecto, de forma progresiva e iterativa, para lo que se ha definido un primer prototipo a la finalización de la segunda anualidad y se definirá un prototipo final que se evaluará a la finalización del proyecto. Los Casos de Uso han consistido en: Sensórica virtualizada en líneas eléctricas, Control dinámico de tensión en el Centro de Transformación, Soporte a la tensión de red desde plantas fotovoltaicas, Analítica de datos para gestión de red a partir de datos de los prosumidores y Analítica de datos para gestión energética del prosumidor.

La validación de los desarrollos de virtualización sobre equipos y sistemas de la red eléctrica que se acometen en el proyecto EIDER se lleva a cabo mediante pruebas de concepto ligadas a los distintos casos de uso identificados y ejecutadas en escenarios de pruebas, de laboratorio o de campo, previamente establecidos.

Por otro lado, habida cuenta de la dificultad para llegar a resultados finales concluyentes, durante la anualidad 2025 del proyecto se ha marcado como objetivo la obtención de unos primeros prototipos (de algoritmos y arquitecturas de virtualización). Será ya en la fase final del proyecto, en la anualidad 2026, cuando se obtengan los prototipos finales, prototipos que de nuevo serán validados con nuevas pruebas de validación.

El alcance de este documento entregable es la descripción de las pruebas de concepto realizadas para los distintos casos de uso y la presentación de las principales conclusiones de la ejecución de las mismas.

CdU2. Sensórica virtualizada en las líneas eléctricas. Las pruebas realizadas han permitido 1) validar que una parte relevante del software de estos dispositivos puede ejecutarse en entornos virtuales en PC mediante gemelos virtuales, desacoplando el desarrollo y la validación de la disponibilidad del hardware, 2) consolidar una arquitectura de portabilidad que separa la lógica funcional de las dependencias hardware y RTOS y 3) demostrar mediante modelos de ejecución aislada (previo al desarrollo de aplicaciones virtuales en dispositivos embebidos) que es posible ejecutar funcionalidad de forma controlada y compatible con las restricciones del dominio eléctrico.

CdU4. Control dinámico de tensión en el CT. Se han realizado las pruebas previstas, ejecutándose el algoritmo desarrollado sobre una máquina virtual en oficinas de ORMAZABAL conectada a CT remoto. Recogidos los datos de eventos (sobre y subtensión de contadores y tensiones del transformador), calculadas y enviadas las consignas a la remota del transformador a intervalos horarios, se han obtenido unos resultados exitosos, con una disminución drástica de los eventos de calidad. Se está en disposición de abordar el prototipo final optimizando recursos y llevando el desarrollo dockerizado a un dispositivo embebido.

CdU5. Soporte a la tensión de red desde plantas FV. En el primer escenario de pruebas se han ejecutado pruebas de autenticación a través del interfaz hombre‑máquina, verificando el acceso al SOM (System On Module) del inversor mediante el servidor web y empleando el gestor de identidades Keycloak. En el segundo se ha centrado en comunicaciones máquina‑máquina (M2M), en particular en el acceso desde un sistema SCADA hacia el SOM mediante Modbus y utilizando el flujo OAuth 2.0. En ambos casos el resultado de las pruebas ha sido satisfactorio.

CdU6. Analítica de datos para gestión de red a partir de datos de los prosumidores. Las pruebas realizadas sobre la suite de algoritmos desarrollados han permitido validar los aspectos clave de los mismos, a la vez que ha puesto de manifiesto que se requiere un análisis conjunto de poblaciones de contadores, así como la sincronización temporal y la coherencia del dato como requisitos habilitadores. Asimismo, se han identificado las limitaciones del dato orientado exclusivamente a facturación, constatando que la robustez de la analítica mejora cuando se dispone de datos más ricos o de características extraídas localmente a partir de señal eléctrica

CdU7. Analítica de datos para gestión energética del prosumidor. Las pruebas han estado orientadas a evaluar el comportamiento de los modelos de predicción de generación fotovoltaica, consumo eléctrico y caracterización del sistema de almacenamiento energético, utilizando datos de instalaciones reales y de laboratorio mediante la secuencia adquisición de datos – entrenamiento de modelos – validación mediante inferencia. Se ha validado la capacidad de los distintos modelos para distintas condiciones operativas y para su integración en sistema de gestión energética.

A la vista de las pruebas realizadas para los primeros prototipos de cada caso se puede concluir que los resultados obtenidos para todos ellos han son satisfactorios.

Con carácter general, las pruebas realizadas se han ajustado tanto a los entornos de experimentación como a los escenarios de pruebas que se habían previsto, si bien ha sido necesario realizar algunas revisiones de los mismos.

En conclusión, se puede afirmar que se está en una posición óptima para abordar el desarrollo de los prototipos finales previstos de cada caso de uso al final del proyecto. Dichos prototipos irán desde algoritmos a sistemas, validados, dependiendo de los casos de uso, a nivel de laboratorio o en pilotos de campo.

Resumen ejecutivo entregable E4.7: Analítica de datos para gestión energética del prosumidor. Prototipo 1

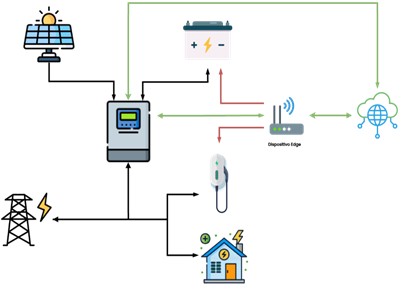
Este documento es el resultado de los trabajos realizados en EIDER en el marco de la actividad que tiene por objetivo crear un caso de uso donde se realice una gestión óptima de las instalaciones energéticas de un prosumidor de manera automatizada en base a un EMS que realice tanto la programación como el despacho en tiempo real de los BESS y los postes de recarga de VE del prosumidor, garantizando que la utilización de esas instalaciones se consigna en base a la minimización de la factura eléctrica del propio consumidor. Esta gestión energética tendrá en cuenta también tanto la generación local de energía fotovoltaica por parte del prosumidor, como la demanda de sus cargas de consumo, respetando el límite de potencia contratado con la empresa de distribución y en función de los precios de compra de la energía a la empresa comercializadora y en su caso, de venta de excedentes de producción fotovoltaica.

La creciente penetración del autoconsumo fotovoltaico, junto con la incorporación de baterías de almacenamiento y puntos de recarga de vehículo eléctrico, ha transformado el perfil energético de los consumidores residenciales y comerciales. En este nuevo contexto, el usuario deja de ser un consumidor pasivo y pasa a convertirse en prosumidor, al disponer de capacidad de generación local y, en determinados casos, de recursos flexibles susceptibles de ser gestionados.

Sin embargo, la mera disponibilidad de estos recursos no garantiza una operación económicamente óptima. La variabilidad de la producción fotovoltaica, la incertidumbre en la demanda, la existencia de distintos esquemas regulatorios de autoconsumo y la interacción con la tarifa eléctrica hacen necesario contar con herramientas avanzadas de gestión energética.

El presente documento entregable describe la propuesta de solución para el caso de uso “Analítica de datos para gestión energética del prosumidor” considerado en EIDER, cuyo objetivo es desarrollar un sistema capaz de optimizar la operación de los recursos energéticos del usuario para minimizar su factura eléctrica. Para ello, se plantea un sistema EMS que integra funciones de predicción de consumo y generación fotovoltaica, modelado de batería y cargador de vehículo eléctrico, planificación operativa de energía y despacho en tiempo real.

La solución contempla instalaciones de autoconsumo individual, tanto sin excedentes como con excedentes, incluyendo los esquemas de compensación simplificada y de venta de excedentes. Asimismo, define el papel de los actores implicados, la arquitectura funcional del sistema y los indicadores clave de rendimiento que permitirán evaluar el grado de éxito de la solución, principalmente en términos de ahorro económico.

Resumen ejecutivo entregable E4.6: Analítica de datos de gestión de red a partir de los datos de los smart meters de los prosumidores. Prototipo 1

Este documento es el resultado de los trabajos realizados en EIDER en el marco de la actividad que tiene por objetivo realizar una analítica de datos partiendo de los datos existentes en contadores para, mediante Machine Learning y Deep Learning, tratar de identificar variaciones en la infraestructura de media tensión. Idénticamente, se pretende mejorar mediante algoritmia Machine Learning y Deep Learning, resolver problemas de la falta de visibilidad de la red de baja tensión, con el desarrollo de pruebas de concepto encaminadas a: Detección de variaciones en la infraestructura de media tensión, Descubrimiento de la topología de Media Tensión en base a datos de la Baja Tensión, Detección de fugas fase-neutro, Detección de la conectividad de fases y Smart Meters, Descubrimiento de la topología de la red eléctrica de Baja Tensión, Detección de prosumidores con autoconsumo fotovoltaico y con vehículo eléctrico. Este mismo caso debe ayudar a balancear las necesidades Cloud-Edge y a determinar qué funciones son interesantes de ejecutar en el Edge. Adicionalmente, debería servir para complementar las decisiones de requerimientos hardware de las plataformas de sensores virtualizables.

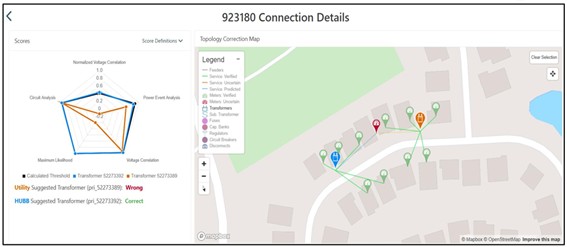
Este entregable (E4.6) recoge el avance del Caso de Uso 6 (CdU6) del proyecto EIDER en su Prototipo 1: la analítica de datos de gestión de red a partir de los datos de los Smart Meters de prosumidores. El trabajo se enmarca en el PT4 (“Algoritmia Edge Computing para la optimización de la red de distribución”) y parte de una motivación clave: la sensorización en baja tensión (BT) mediante contadores inteligentes es hoy masiva, mientras que la instrumentación específica en media tensión (MT) es comparativamente limitada. Dado el acoplamiento eléctrico MT–BT, los eventos y estados de MT pueden reflejarse en magnitudes observadas en BT; por ello, los datos de un parque de contadores, correctamente explotados, pueden aportar una vía complementaria de observabilidad y validación del modelo de red.

El objetivo del Prototipo 1 es determinar qué inferencias son viables con los datos actualmente accesibles en contadores “genéricos”, identificar limitaciones y concretar qué medidas o capacidades adicionales serían necesarias para evolucionar hacia analíticas más robustas. En coherencia con la memoria técnica del proyecto, el CdU6 aborda, mediante técnicas de analítica avanzada y ML/DL, líneas como: detección de variaciones en infraestructura de MT, inferencia de topología MT a partir de observaciones en BT, descubrimiento de topología en BT, detección de conectividad de fases, detección de fugas fase–neutro e identificación de prosumidores con autoconsumo FV y/o vehículo eléctrico.

Como resultado principal de este entregable, se estructura una propuesta técnica basada en una suite de algoritmos de conectividad y topología (en lugar de un único algoritmo), poniendo el foco en módulos clave como el cálculo/actualización de fase, la asignación contador–transformador (meter-to-transformer) y la asignación de poblaciones a feeders (meter-to-feeder), junto con la detección y validación de discrepancias frente a modelos GIS y la habilitación de aplicaciones de diagnóstico apoyadas en perfiles de tensión. Se destaca además que el valor de estas analíticas reside en el análisis conjunto multi-contador, lo que convierte la sincronización, el alineamiento temporal, el tratamiento de datos faltantes y el control de calidad del dato en requisitos habilitadores.

El documento discute igualmente el papel del tipo de dato disponible: para robustecer inferencias topológicas a escala puede ser necesario evolucionar desde medidas orientadas a facturación hacia datos de mayor riqueza (p. ej., representaciones “waveform-grade”) o, alternativamente, hacia la extracción local de características (feature extraction) que preserven información relevante sin necesidad de transmitir formas de onda completas. En este contexto, se plantea una arquitectura híbrida Cloud–Edge donde el Edge genera y resume características y la plataforma central conserva histórico y ejecuta analítica poblacional, facilitando reanálisis y evolución iterativa de los algoritmos.

En síntesis, el Prototipo 1 establece una base coherente para el desarrollo posterior del CdU6:

  1. define los elementos algorítmicos y de datos necesarios para abordar conectividad/topología como dato fundacional;
  2. identifica la sincronización multi-contador como reto crítico;
  3. concretas líneas de evolución futuras en metrología, arquitectura e integración con sistemas corporativos (GIS/OMS/DMS/SCADA) para cerrar el bucle entre inferencia y operación.

Estos resultados permiten orientar los siguientes prototipos hacia capacidades crecientes de supervisión y validación del modelo de red, aprovechando al máximo la capilaridad de la BT y su potencial para complementar la supervisión de MT.

Resumen ejecutivo entregable E4.5: Soporte a la tensión de red desde plantas FV. Prototipo 1

Este documento es el resultado de los trabajos realizados en EIDER en el marco de la actividad que tiene por objetivo mejorar la seguridad del control directo de los inversores fotovoltaicos desde el DSO para que puedan contribuir a la estabilización de la tensión de la red eléctrica (inyección de reactiva desde los inversores fotovoltaicos) a partir de las consignas recibidas por los sistemas de optimización. En el documento se han explorado los beneficios que en materia de seguridad aportan la incorporación del modelo de identidad digital y de las medidas de seguridad desarrolladas en el PT2, así como las ventajas de virtualizar el inversor fotovoltaico.

El documento presenta los desarrollos realizados en el marco del caso de uso CdU5 – Soporte a la tensión de red desde plantas fotovoltaicas, dentro del proyecto EIDER. El objetivo principal es demostrar cómo los inversores fotovoltaicos CTR3300 de ZIGOR pueden contribuir a la estabilidad de la red de baja tensión, no solo generando energía sino proporcionando potencia reactiva bajo consignas enviadas por el operador de red (DSO). El documento describe la motivación técnica, el papel creciente de los inversores en la transición energética y la necesidad de integrarlos de forma segura y coordinada en los sistemas de control de red.

La arquitectura integra varios elementos clave: el inversor CTR3300, sus tarjetas de control conectadas por bus CAN, el SOM Variscite i.MX 8M Mini encargado de la capa embebida de control, y el SCADA del DSO, responsable de enviar consignas de operación. Esta estructura permite que el inversor reciba órdenes tanto del DSO como del SAT (operadores de mantenimiento), posibilitando la supervisión remota, la configuración del equipo y el ajuste dinámico de parámetros eléctricos.

Para garantizar la seguridad de estas interacciones, el documento detalla medidas avanzadas de ciberseguridad. Entre ellas destacan el uso de un SBOM generado mediante Yocto para monitorizar componentes software y detectar vulnerabilidades, la incorporación de Keycloak como gestor de identidades, y la implementación de auditoría, trazabilidad y control seguro de accesos. Además, se estudia la virtualización de aplicaciones en el propio inversor, aprovechando sus capacidades de procesamiento sin comprometer la operación eléctrica ni la integridad del sistema.

Finalmente, se describe un completo entorno de validación ubicado en el laboratorio de ciberseguridad para Smart Grids de Tecnalia, donde se emulan subestaciones, centros de transformación y comunicaciones industriales. En este entorno se evalúan dos escenarios de prueba planteados: autenticación en acceso humano‑máquina (HMI) desde servidor Web y autenticación en acceso máquina‑máquina (M2M) desde un sistema SCADA. En ambos casos el resultado de las pruebas ha sido satisfactorio.

Resumen ejecutivo entregable E4.4: Control dinámico de tensión en el CT. Prototipo 1

Este documento es el resultado de los trabajos realizados en EIDER en el marco de la actividad que tiene por objetivo abordar el control dinámico de tensión en el Centro de Transformación (CT) y desarrollar las aplicaciones del caso de uso enfocadas en la optimización de la baja tensión. En el documento se han realizado las siguientes tareas: investigar tecnologías y metodologías actuales utilizadas en el control de tensión en CTs, identificar las limitaciones y desafíos asociados con los mecanismos de control de tensión existentes y analizar los datos de entrada disponibles: identificación de diferentes fuentes, como lecturas de consumos de energía, tensión, corriente, potencias y condiciones meteorológicas y evaluación de la calidad y disponibilidad de los datos para alimentar la aplicación de control de tensión. Además, se ha diseñado y especificado los algoritmos (incluyendo el desarrollo de un diseño básico, así objetivos de control, criterios de desempeño y restricciones operativas), se ha desarrollado el propio algoritmo (incluyendo la implementación de una primera versión conceptual, centrándose en la funcionalidad básica). Por último, se han realizado pruebas y ajustes iniciales para validar el funcionamiento de los algoritmos en un entorno de simulación y se ha integrado la aplicación (MVP) en la plataforma, de manera exploratoria y se ha probado la integración para verificar la compatibilidad y el rendimiento de la aplicación con la infraestructura existente en el CT.

La creciente complejidad de las redes de baja tensión, marcada por la expansión del autoconsumo fotovoltaico y la electrificación de la demanda (especialmente la carga de vehículos eléctricos), ha generado nuevos retos en la regulación de la tensión. Los transformadores tradicionales con cambiadores de tomas manuales resultan insuficientes para afrontar esta variabilidad, ya que requieren desenergizar el equipo para modificar la toma, provocando interrupciones y careciendo de capacidad de ajuste dinámico.

Para abordar estas limitaciones, se han desplegado transformadores con cambiadores de tomas en carga (OLTC), capaces de modificar la relación de transformación sin interrumpir el servicio. Su objetivo es mantener la tensión próxima a una consigna, dentro de bandas de histéresis definidas. Sin embargo, la determinación óptima de esta consigna se ha convertido en un desafío técnico relevante.

Las soluciones existentes presentan limitaciones importantes:

Algunos fabricantes proponen regular según la potencia gestionada por el transformador, lo cual resulta insuficiente en redes con prosumidores, ya que parte de la energía puede no atravesar el transformador.

Los métodos basados en modelos topológicos y flujos de carga aportan precisión, pero son costosos de mantener y sensibles a errores en la representación de la red.

La estimación de potencias instantáneas a partir de consumos horarios linealizados no captura picos ni valles, reduciendo la fiabilidad del cálculo.

Frente a estas limitaciones, se ha desarrollado un algoritmo de consigna óptima dinámica de tensión que no depende de modelos de red ni de potencias del CT. En su lugar, correlaciona directamente:

Los eventos de tensión registrados por los clientes (sobre/subtensiones reales).

Las tensiones medidas en cabecera del Centro de Transformación.

La disponibilidad de datos de alta resolución mejora notablemente la efectividad del algoritmo. En el caso piloto, la presencia de un Smart Transformer permitió trabajar con medidas minutales, muy superiores a los registros convencionales de 5 minutos (SABT) o los horarios.

El análisis de datos históricos demostró que la consigna inicial fija no estaba adaptada a la realidad operativa, generando eventos de sobretensión durante las horas solares y de subtensión en momentos de alta demanda nocturna. Esto confirmó que una consigna fija no puede gestionar adecuadamente redes con alta variabilidad.

Por ello, se implementó una estrategia de consigna dinámica, ajustada automáticamente según el comportamiento horario de la red. Los resultados fueron claros:

  • Se redujo de forma sustancial la cantidad total de eventos.
  • Ninguna franja superó los 11 eventos por hora, incluso en verano, donde las condiciones son más exigentes.
  • La red operó con mayor estabilidad y menor riesgo de incidencias.
  • En conjunto, el proyecto valida que:
  • La regulación basada en modelos de red o potencias del CT es insuficiente para redes con alta penetración de recursos distribuidos.
  • El uso de eventos reales de calidad más tensiones en cabecera permite una estrategia robusta y directamente alineada con la experiencia del cliente.
  • La consigna dinámica mejora significativamente la calidad del suministro y reduce los eventos de tensión fuera de rango.
  • Este enfoque representa un avance práctico, escalable y adaptable para la gestión inteligente de tensión en redes de baja tensión, con impacto directo en la calidad del suministro y la estabilidad operativa.

Resumen ejecutivo entregable E4.2: Sensórica virtualizada en líneas eléctricas. Prototipo 1

Este documento es el resultado de los trabajos realizados en EIDER en el marco de la actividad que tiene por objetivo analizar la aplicación de virtualización a la sensórica de redes eléctricas, desarrollar funciones virtuales tanto para sensores de baja tensión como de media tensión, desarrollar un entorno virtual que permita la validación de estas funciones con independencia del hardware, e identificar oportunidades que permitan aprovechar la virtualización para el desarrollo de funciones que sirvan a sensores con diferente naturaleza. Concretamente, en el entregable se presenta un prototipo con el objetivo de reducir el acoplamiento tradicional entre hardware, firmware y aplicación en dispositivos de recursos reducidos y habilitar una evolución hacia aplicaciones virtuales.

Este entregable (E4.2) presenta el Prototipo 1 de “sensórica virtualizada en líneas eléctricas” dentro del proyecto EIDER (T4.2 – CdU2), con el objetivo de reducir el acoplamiento tradicional entre hardware, firmware y aplicación en dispositivos de recursos reducidos y habilitar una evolución hacia aplicaciones virtuales. La propuesta sigue una trayectoria en dos etapas:

  • virtualización del equipo para desacoplar desarrollo/validación del hardware
  • avance hacia un modelo de plataforma que permita gestionar el ciclo de vida de funcionalidades con mayor independencia.

Este enfoque se alinea con la planificación de prototipos y la validación progresiva contempladas en la memoria técnica del CdU2.

Como resultado, se ha validado un primer conjunto de capacidades técnicas y de ingeniería que sientan las bases para iteraciones posteriores y para la evolución hacia dispositivos entendidos como plataforma. En particular, este prototipo demuestra la viabilidad de ejecutar gemelos virtuales en PC para acelerar la iteración y la calidad, y avanza en la definición de la arquitectura necesaria para operar aplicaciones virtuales con garantías en entornos embebidos. En línea con el CdU2/T4.2, la validación se apoya en un entorno virtual/laboratorio previo que permite probar funciones con independencia del hardware, antes de su traslado a plataformas físicas.

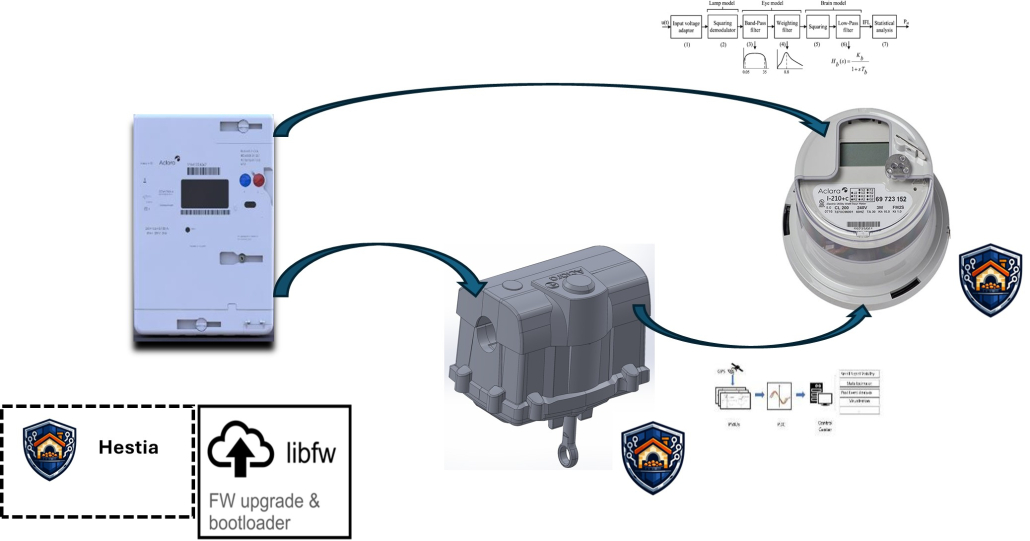
  • Gemelos virtuales en PC: implementación y validación de un entorno de ejecución en PC para dos familias representativas —sensórica de baja tensión (Smart Meter) y sensórica de media tensión— materializadas en el contador SGM15xx y el sensor WCS. Este Prototipo 1 incluye funciones de alto valor cuando se virtualizan (p. ej., medida de tensión e intensidad, gestión de eventos/oscilografía y detección de faltas) y se valida en un entorno virtual/laboratorio previo, reduciendo la dependencia de hardware y mejorando la reproducibilidad de pruebas.
  • Infraestructura de desarrollo y portabilidad: consolidación del entorno HADES y de la librería libpl como base para desacoplar el código de la plataforma (HW/RTOS), habilitar virtualización realista y acelerar ciclos de depuración y validación.
  • Flujo de imágenes y artefactos: integración con libfw para soportar la recepción y gestión de artefactos, pieza necesaria para evolucionar hacia mecanismos de despliegue más finos que el reflasheo completo de firmware.
  • Aplicaciones virtuales (viabilidad técnica): selección y validación de un mecanismo de ejecución aislada compatible con restricciones embebidas, como paso previo a la operación de aplicaciones descargables con límites y aislamiento.
  • Arquitectura de plataforma (HESTIA): definición del marco arquitectónico que completa el entorno de ejecución con las capacidades necesarias para producto: ciclo de vida de aplicaciones, políticas y permisos, gobernanza de recursos, observabilidad e integración con el sistema.

Siguiente iteración: el Prototipo 2 se centrará en completar el roadmap de HESTIA (inventario multi-aplicación, start/stop, persistencia, APIs nativas) y en demostrar aplicaciones virtuales de detección de arco, flickermeter y compresión de sincrofasores.

Resumen ejecutivo entregable E2.1: Interoperabilidad semántica y modelos de datos 

Este documento es el resultado de los trabajos realizados en EIDER en el marco de la actividad que tiene por objetivo desarrollar mecanismos que permitan transformar datos de un modelo propio a un modelo estándar usando reglas RML. Para ello se han considerado transformaciones desde protocolos como DLSM/COSEM y se han analizado las ontologías ya existentes. Además, se ha investigado la posibilidad de realizar una transformación de datos en el destino. Este caso tiene especial sentido para dispositivos Edge en los que es necesario definir un formato ligero para enviar datos a alta frecuencia optimizando los recursos de estos dispositivos.

Este documento recoge los resultados de la tarea 2.1 del proyecto EIDER. Como parte de esta tarea se ha realizado un análisis de los modelos de datos que se utilizan actualmente en las redes eléctricas.

Actualmente, en el sector de las redes eléctricas se aplican modelos de datos clásicos generalmente del tipo relacional. Específicamente, el estudio realizado en esta tarea se centra en el campo de aplicación de los centros de transformación (CT) y los contadores eléctricos donde el estándar más aplicado en este ámbito es el denominado DLMS-COSEM. No obstante, los modelos de datos actuales como DLMS-COSEM, presentan una serie de limitaciones para hacer frente a las necesidades actuales de las redes eléctricas. En su lugar, la interoperabilidad semántica se postula como la evolución tecnológica de los modelos de datos actuales hacia un nuevo paradigma basado en la economía del dato que transciende más allá del sistema eléctrico.

La interoperabilidad semántica, es un mecanismo avanzado de interoperabilidad que permite una integración eficiente de las distintas fuentes de datos y actores y mejorando la calidad de los datos resultando en una mejora en la toma de decisiones y mejorando la escalabilidad del sistema. Además, favorece la colaboración entre los distintos actores del sistema eléctrico, permitiendo extraer el valor de los datos fomentando el desarrollo de nuevos servicios y modelos de negocio.

En particular el estudio se ha centrado en el ámbito de los centros de transformación y los contadores inteligentes donde se ha considerado el estándar DLMS/COSEM.

Además, se han identificado las limitaciones de los modelos de datos actuales y se han estudiado los posibles beneficios de los modelos semánticos para el sistema eléctrico. La interoperabilidad semántica es una forma avanzada de interoperabilidad que puede aportar beneficios significativos en el campo de las redes eléctricas en lo referente a la integración de sistemas, la toma de decisiones, la escalabilidad, la innovación y la colaboración. Así mismo, se han analizado distintas ontologías estándares aplicables a los centros de transformación y los contadores inteligentes, tales como la extensión de SAREF4GRID y la ontología EUMED-Metering profile.

Por último, se han presentado una serie de herramientas necesarias para garantizar la interoperabilidad semántica que incluyen los mecanismos para la transformación, validación, ingesta y persistencia de los datos semánticos.