Resumen ejecutivo entregable E2.2: Gestión de identidades en entornos virtualizados
Este documento es el resultado de los trabajos realizados en EIDER en el marco de la actividad que tiene por objetivo avanzar en el desarrollo de un modelo de identidad digital válido para los diferentes componentes del sistema eléctrico basado en estándares como OpenID y explorando el concepto de identidad soberana.
La progresiva digitalización de los sistemas eléctricos, junto con la incorporación de dispositivos inteligentes, sistemas de automatización, centros de control, infraestructuras de comunicaciones y recursos energéticos distribuidos, ha ampliado significativamente la superficie de exposición frente a amenazas cibernéticas.
En este contexto, la gestión de identidades constituye uno de los pilares fundamentales de la ciberseguridad de los componentes de la red eléctrica. La capacidad de identificar de forma única y fiable tanto a usuarios como a dispositivos, aplicaciones y sistemas permite aplicar políticas de control de acceso sólidas y garantizar que únicamente las entidades autorizadas puedan interactuar con los activos de la red. Este aspecto adquiere especial relevancia en entornos donde conviven equipos de distintos fabricantes, recursos distribuidos, subestaciones digitalizadas e infraestructuras gestionadas remotamente. Una gestión adecuada de identidades contribuye a reducir el riesgo de accesos no autorizados, movimientos laterales dentro de la red y suplantación de dispositivos o servicios críticos.
La implementación de mecanismos de gestión de identidades en la red eléctrica debe apoyarse en estándares internacionales y requisitos regulatorios reconocidos relacionados con la autenticación, autorización, gestión de credenciales, trazabilidad y protección del ciclo de vida de los activos digitales. Bajo esta perspectiva el documento realiza un análisis del estándar IEC 62443 para la seguridad de sistemas de automatización y control industrial y de IEC 62351 para la protección de las comunicaciones en sistemas de potencia de las Smart Grids.
Desde el punto de vista técnico, la autenticación debe sustentarse en protocolos y estándares ampliamente aceptados. Entre ellos, el entregables se focaliza en OAuth 2.0, OpenID Connect y SAML 2.0. Se realiza un análisis comparativo entre ellos, concluyendo que OpenID Connect es el más idóneo atendiendo a criterios de adecuación técnica, seguridad y facilidad de integración en arquitecturas actuales.
Esta decisión se materializa en el desarrollo de un prototipo y un entorno de pruebas de autenticación utilizando Keycloak como plataforma de gestión de identidades y accesos configurado para actuar como proveedor de identidad conforme al estándar OpenID Connect. Para validar el funcionamiento del sistema de autenticación y las integraciones con aplicaciones cliente, se ha desplegado también la herramienta Harbor, un registro de contenedores de código abierto orientado a entornos empresariales que permite almacenar, gestionar y distribuir imágenes de contenedores de forma segura.
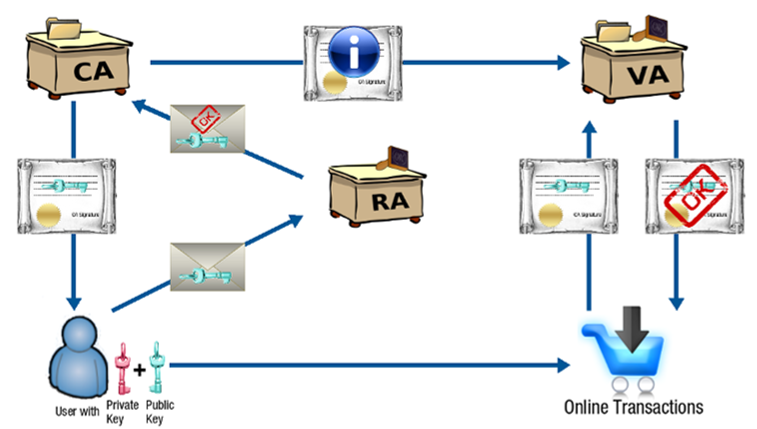
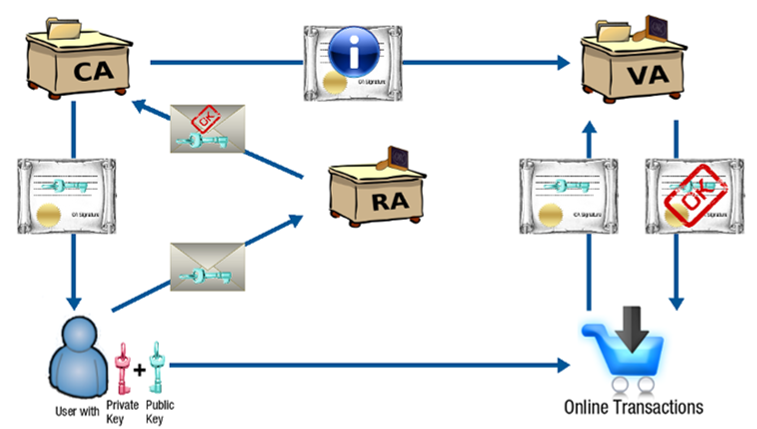
Para los equipos de campo y dispositivos OT resulta especialmente relevante el uso de infraestructuras de clave pública (PKI) y certificados digitales, que facilitan la autenticación mutua, la protección de las comunicaciones, la firma de software y firmware, y la gestión centralizada de la confianza entre los diferentes componentes de la infraestructura eléctrica. PKI ha sido también objeto de análisis en el documento, considerando las jerarquías dentro de una PKI.
Adicionalmente, las tendencias más recientes apuntan hacia modelos de identidad descentralizada o identidad autosoberana (Self-Sovereign Identity, SSI), donde las entidades mantienen un mayor control sobre sus credenciales digitales mediante identificadores descentralizados (DID) y credenciales verificables. Aunque su adopción en redes eléctricas se encuentra todavía en fases iniciales, estos enfoques ofrecen un elevado potencial para escenarios de interoperabilidad entre múltiples organizaciones, cadenas de suministro y ecosistemas energéticos distribuidos. La combinación de identidades basadas en certificados digitales con mecanismos de identidad autosoberana puede proporcionar una base sólida para construir arquitecturas de confianza escalables, interoperables y alineadas con los requisitos de seguridad de las futuras redes eléctricas inteligentes.
El documento realiza una revisión de la identidad autosoberana desde el punto de vista conceptual y una comparativa de soluciones, seleccionándose entre ellas WaltID como identidad soberana digital por ser la que mejor responde a criterios de interoperabilidad, facilidad de integración y alineación con estándares internacionales. Se trata de una solución Open Source especializada en el desarrollo de infraestructuras SSI y credenciales verificables basada en estándares definidos por el W3C. Se establece también para WaltID las bases para su implementación práctica.