Resumen ejecutivo entregable E2.3: Seguridad en los nodos Edge en entornos virtualizados
Este documento es el resultado de los trabajos realizados en EIDER en el marco de la actividad que tiene por objetivo desarrollar los mecanismos que permitan aumentar la seguridad de la plataforma hardware y de las aplicaciones que corren sobre ella, de forma que una vulnerabilidad en una aplicación no comprometa la seguridad del resto ni de los recursos hardware disponibles.
El documento analiza de forma exhaustiva la ciberseguridad en entornos virtualizados y contenerizados en el Edge, dentro del marco del proyecto EIDER (tarea T2.3), cuyo objetivo es reforzar la seguridad de la plataforma hardware y de las aplicaciones sin comprometer el rendimiento del sistema.
El trabajo parte de la premisa de que tecnologías como Docker y los mecanismos del sistema operativo Linux (namespaces, cgroups, capabilities, seccomp, SELinux/AppArmor) proporcionan aislamiento, pero no eliminan completamente los riesgos, especialmente en entornos críticos como redes eléctricas o Smart Grids. Por ello, se propone un enfoque de seguridad en profundidad y equilibrio entre aislamiento, rendimiento y criticidad de los procesos.
El documento identifica los principales riesgos de ciberseguridad en entornos virtualizados, estructurados en cuatro niveles:
- Imágenes: vulnerabilidades, malware, configuraciones inseguras y credenciales expuestas.
- Registros de imágenes: acceso no autorizado, distribución de imágenes manipuladas o vulnerables.
- Orquestadores: falta de control de privilegios, mezcla de cargas sensibles y debilidades en la red interna.
- Contenedores y sistema operativo host: escalada de privilegios, configuración insegura y vulnerabilidades del kernel compartido.
A partir de estos riesgos, se revisan los principales marcos normativos y buenas prácticas aplicables:
- NIST (800-190 y 800-82)
- OWASP (Docker Security Cheat Sheet y OWASP Docker Top 10)
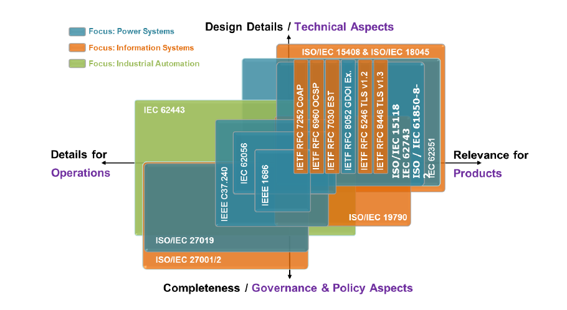
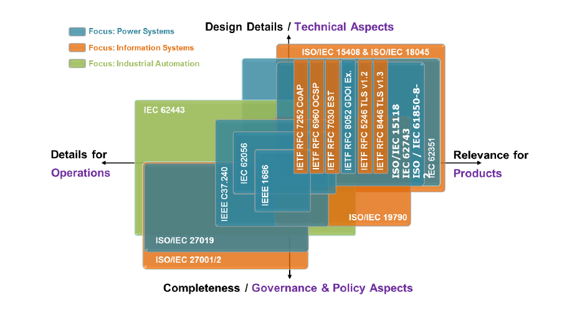
- IEC 62443 e IEC 62351
- CIS Benchmarks (Docker y Linux)
Estos estándares coinciden en la necesidad de aplicar controles en todo el ciclo de vida del contenedor: desde la construcción de imágenes hasta su ejecución y monitorización.
El documento también propone un enfoque de seguridad integral en el ciclo de vida, basado en:
- Generación de SBOM (Software Bill of Materials)
- Escaneo de vulnerabilidades en CI/CD
- Monitorización en tiempo de ejecución
- Priorización de vulnerabilidades según impacto real
- Automatización de parches y reconstrucción de imágenes
- Uso de repositorios seguros con escaneo integrado
En cuanto a la seguridad de las imágenes, se definen buenas prácticas como el uso de imágenes base confiables, reducción de superficie de ataque, gestión segura de credenciales, firma digital, trazabilidad y control del ciclo de vida.
El documento introduce además tecnologías avanzadas como:
- TEEs (Trusted Execution Environments) para ejecución aislada de funciones críticas.
- TPM y raíz de confianza hardware para garantizar integridad del sistema.
- Memoria OTP para almacenamiento inmutable de claves e identificadores.
Finalmente, se describe una arquitectura de despliegue en Edge basada en Kubernetes y herramientas DevSecOps, apoyada en tecnologías como Harbor, Ansible, Terraform, Keycloak y sistemas de actualización continua, con el objetivo de garantizar escalabilidad, seguridad y resiliencia.